En este artículo
Auditar el parque informático es hacer la foto de lo que tiene la empresa —equipos, software, cuentas, conexiones—, del estado en que se encuentra y de lo que falta para trabajar con seguridad. Para una empresa de más de diez puestos, bastan una lista, dos o tres horas y respuestas honestas. Esta es la checklist que usa DataRoad cuando asume la gestión de un parque nuevo; puede aplicarla usted solo o pedirnos que la hagamos con usted.
Cómo usar esta lista
No es un informe técnico de vulnerabilidades. Es un documento que un directivo lee y usa para decidir dónde invertir. Siempre que la respuesta sea «no lo sé», escriba exactamente eso: es la información más útil de todas.
Casi todas las empresas descubren lo mismo: equipos que nadie sabe para qué sirven, cuentas de personas que ya se fueron y una copia de seguridad que «debería estar funcionando».
Bloque 1 — Equipos
- Inventario Ordenadores, portátiles, servidores, impresoras, switches, puntos de acceso y firewalls, con marca, modelo, número de serie y ubicación.
- Antigüedad Puestos y portátiles con más de 5 años y servidores con más de 6 pasan a sustitución planificada, no a reparación urgente.
- Garantías Qué cubre el fabricante y hasta cuándo.
- Equipos fantasma Lo que existe físicamente pero no figura en ninguna lista. Siempre hay alguno.
Bloque 2 — Sistemas y licencias
- Windows 10 Desde octubre de 2025 dejó de recibir actualizaciones de seguridad sin coste adicional; lea qué hacer ante el fin del soporte de Windows 10.
- Servidores sin soporte Windows Server 2012 y anteriores, y el 2016, cuyo soporte termina en enero de 2027.
- Licencias Microsoft 365, antivirus, software de gestión: cuántas licencias hay, cuántas están asignadas y cuántas se pagan sin uso.
- Software no autorizado Acceso remoto, nubes personales, conversores en línea instalados por los usuarios.
Bloque 3 — Copias de seguridad
- Alcance Servidores, puestos, correo y archivos de Microsoft 365, bases de datos del software de gestión.
- Frecuencia y destino Cuántas versiones se guardan y dónde. Una única copia en el mismo edificio equivale a no tener copia.
- Última restauración Si nunca se ha probado, es lo primero que hay que resolver.
- Alertas A quién se avisa cuando falla una copia, y si alguien lee el aviso.
¿Respuestas flojas aquí? Vea cómo funciona la copia de seguridad gestionada con restauración probada.
Bloque 4 — Cuentas y accesos
- Usuarios activos Compare el dominio y Microsoft 365 con la lista de empleados; las diferencias se desactivan hoy.
- Administradores Un grupo pequeño y conocido, en puestos, servidores y Microsoft 365.
- MFA Activa en todas las cuentas con correo y archivos, sin excepciones para la dirección.
- Cuentas compartidas La «cuenta de recepción» o el «usuario de la tienda», y quién conoce esas contraseñas.
- Proveedores Quién entra en la red, con qué credenciales y si todavía lo necesita.
Bloque 5 — Red e internet
- Esquema Aunque sea a mano: armario rack, switches, entrada de internet, cobertura Wi-Fi.
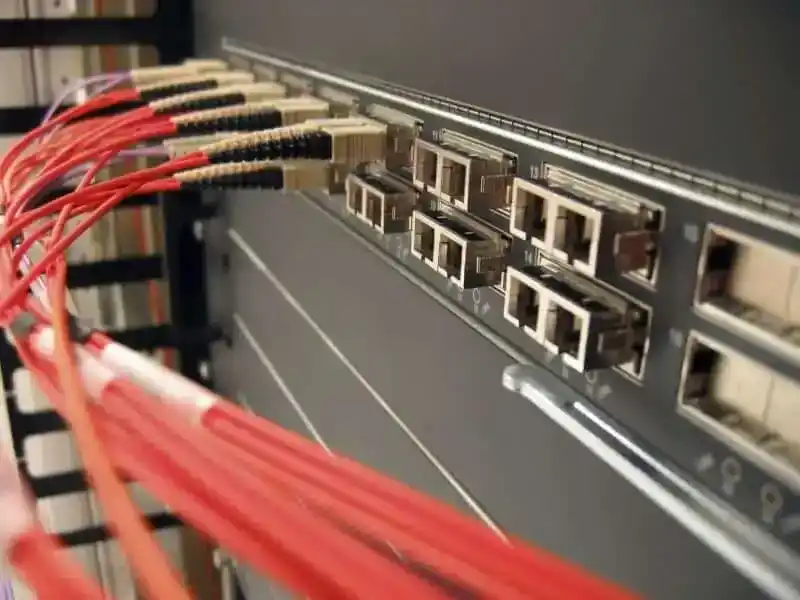
- Armario rack Ordenado y etiquetado o una maraña que nadie quiere tocar; eso determina cuánto dura cada avería.
- Segmentación Visitantes separados de la red de la empresa; servidores, cámaras y TPV en segmentos propios.
- Conexión Operador, velocidad, existencia de una segunda conexión y cuánto tiempo aguanta la empresa sin internet.
Bloque 6 — Seguridad
- Firewall Modelo, actualización, quién lo gestiona y cuándo se revisó.
- Puestos y servidores Producto de protección, si está activo en todos y quién recibe las alertas.
- Correo Protección frente al phishing y las facturas alteradas, el fraude más común en las empresas portuguesas.
- Plan de incidentes Si un puesto queda cifrado por ransomware a las 9 de un lunes, ¿quién hace qué en los primeros 30 minutos?
Para profundizar, use la checklist de ciberseguridad para pymes.
Bloque 7 — Documentación y contratos
- Contraseñas de administración Firewall, switches, servidores y router del operador, guardadas en un lugar seguro y conocidas por más de una persona.
- Contratos Internet, licencias y soporte: plazos, permanencias y qué está incluido.
- Proveedor de IT ¿hay un SLA por escrito? ¿Qué pasa si desaparece mañana? Consulte qué exigir en un contrato de IT.
Bloque 8 — Personas
- Contacto interno Quién se ocupa de la informática y quién le sustituye en vacaciones.
- Concienciación La última sesión sobre phishing; si la respuesta es «nunca», es la inversión más barata y con mejor retorno de la lista.
- Altas y bajas Crear y desactivar cuentas, recoger equipos, revocar accesos.
Del diagnóstico a las prioridades
Separe los fallos en tres grupos. Primero, lo que puede parar la empresa: copias sin probar, servidor sin soporte, una única conexión a internet. Segundo, lo que la expone a ataques: falta de MFA, cuentas antiguas activas, firewall sin gestión. Tercero, lo que cuesta dinero sin retorno: licencias de más y equipos que se reparan en lugar de sustituirse.
Los dos primeros grupos se resuelven en semanas; el tercero paga el resto. Con una gestión continua del parque, el inventario se mantiene al día sin tener que repetir el ejercicio desde cero.
Preguntas frecuentes
¿Cuánto tiempo lleva?
Entre 10 y 50 puestos, media jornada in situ y un informe en pocos días. Varias oficinas o servidores propios pueden requerir más visitas.
¿Necesito herramientas especiales?
Para empezar, no: una hoja de cálculo y acceso a los equipos bastan. Las herramientas de inventario automático ayudan en parques grandes, pero no responden a las preguntas sobre copias, accesos y contratos.
¿Con qué frecuencia repetirla?
Al menos una vez al año y siempre que haya un cambio importante: oficina nueva, nuevo software de gestión, fusión o salida del responsable de informática.
¿Es lo mismo que una auditoría de seguridad?
No. Las pruebas de intrusión y el análisis de vulnerabilidades son más técnicos. Esta checklist es el paso previo, sin el cual la auditoría de seguridad queda incompleta.
Siguiente paso: un levantamiento hecho con nosotros
Visitamos la empresa, recorremos la lista con usted y le entregamos un informe con los riesgos y el orden de resolución, sin compromiso. Más información en nuestra consultoría de IT para empresas.
Más de 10 puestos · contrato de asistencia · soporte remoto, presencial y telefónico. Llame al +351 211 459 950* o escriba a sales@dataroad.pt.
*Llamada a la red fija nacional portuguesa.