Dans cet article
Auditer le parc informatique, c'est dresser le portrait de ce que possède l'entreprise — équipements, logiciels, comptes, connexions —, de leur état et de ce qui manque pour travailler en sécurité. Pour une entreprise de plus de dix postes, il suffit d'une liste, de deux ou trois heures et de réponses honnêtes. Voici la checklist que DataRoad utilise lorsqu'elle prend en charge la gestion d'un nouveau parc ; vous pouvez l'appliquer seul ou nous demander de la dérouler avec vous.
Comment utiliser cette liste
Ce n'est pas un rapport technique de vulnérabilités. C'est un document qu'un dirigeant lit et utilise pour décider où investir. Chaque fois que la réponse est « je ne sais pas », écrivez exactement cela : c'est l'information la plus utile de toutes.
Presque toutes les entreprises découvrent la même chose : du matériel dont personne ne connaît l'usage, des comptes de personnes parties depuis longtemps et une sauvegarde qui « doit fonctionner ».
Bloc 1 — Équipements
- Inventaire Ordinateurs, portables, serveurs, imprimantes, switches, points d'accès et pare-feu, avec marque, modèle, numéro de série et emplacement.
- Âge Les postes et portables de plus de 5 ans et les serveurs de plus de 6 ans entrent dans un remplacement planifié, pas dans une réparation d'urgence.
- Garanties Ce qui est couvert par le constructeur et jusqu'à quand.
- Équipements fantômes Ce qui existe physiquement mais ne figure sur aucune liste. Il y en a toujours.
Bloc 2 — Systèmes et licences
- Windows 10 Depuis octobre 2025, il ne reçoit plus de mises à jour de sécurité sans coût supplémentaire ; lisez que faire face à la fin du support de Windows 10.
- Serveurs sans support Windows Server 2012 et versions antérieures, ainsi que 2016, dont le support prend fin en janvier 2027.
- Licences Microsoft 365, antivirus, logiciel de gestion : combien de licences existent, combien sont attribuées et combien sont payées sans être utilisées.
- Logiciels non autorisés Accès à distance, clouds personnels, convertisseurs en ligne installés par les utilisateurs.
Bloc 3 — Sauvegardes
- Périmètre Serveurs, postes, e-mails et fichiers Microsoft 365, bases de données du logiciel de gestion.
- Fréquence et destination Combien de versions sont conservées et où. Une seule copie dans le même bâtiment revient à ne pas en avoir.
- Dernière restauration Si elle n'a jamais été testée, c'est le premier point à régler.
- Alertes Qui est prévenu quand une sauvegarde échoue, et si quelqu'un lit l'alerte.
Des réponses faibles ici ? Découvrez comment fonctionne la sauvegarde managée avec restauration testée.
Bloc 4 — Comptes et accès
- Utilisateurs actifs Comparez le domaine et Microsoft 365 avec la liste des collaborateurs ; les écarts se désactivent aujourd'hui.
- Administrateurs Un groupe restreint et connu, sur les postes, les serveurs et Microsoft 365.
- MFA Activée sur tous les comptes ayant accès à la messagerie et aux fichiers, sans exception pour la direction.
- Comptes partagés Le « compte de l'accueil » ou l'« utilisateur du magasin », et qui connaît ces mots de passe.
- Fournisseurs Qui accède au réseau, avec quels identifiants, et s'il en a encore besoin.
Bloc 5 — Réseau et internet
- Schéma Même à la main : baie, switches, arrivée internet, couverture Wi-Fi.
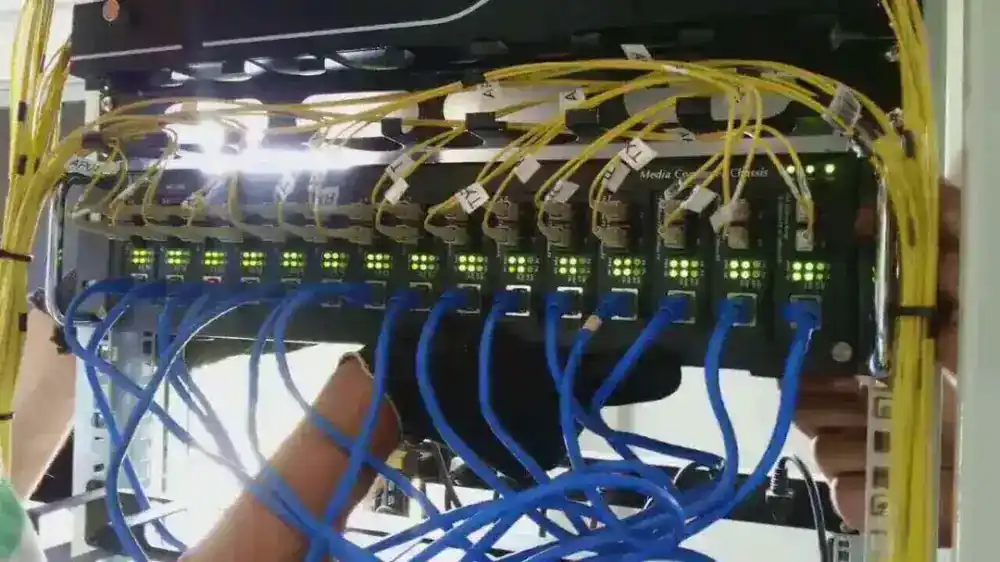
- Baie Rangée et étiquetée, ou un enchevêtrement que personne ne veut toucher ; cela détermine la durée de chaque panne.
- Segmentation Visiteurs séparés du réseau de l'entreprise ; serveurs, caméras et terminaux de paiement sur des segments dédiés.
- Connexion Opérateur, débit, existence d'une seconde connexion et combien de temps l'entreprise tient sans internet.
Bloc 6 — Sécurité
- Pare-feu Modèle, mise à jour, qui le gère et quand il a été revu.
- Postes et serveurs Produit de protection, s'il est actif partout et qui reçoit les alertes.
- Messagerie Protection contre le phishing et les factures modifiées, la fraude la plus courante dans les entreprises portugaises.
- Plan d'incident Si un poste est chiffré par un ransomware lundi à 9 h, qui fait quoi dans les 30 premières minutes ?
Pour aller plus loin, utilisez la checklist de cybersécurité pour PME.
Bloc 7 — Documentation et contrats
- Mots de passe d'administration Pare-feu, switches, serveurs et routeur de l'opérateur, conservés en lieu sûr et connus de plus d'une personne.
- Contrats Internet, licences et support : échéances, engagements et ce qui est inclus.
- Prestataire IT Y a-t-il un SLA écrit ? Que se passe-t-il s'il disparaît demain ? Voir ce qu'il faut exiger dans un contrat IT.
Bloc 8 — Personnes
- Contact interne Qui s'occupe de l'informatique et qui le remplace pendant les congés.
- Sensibilisation La dernière session sur le phishing ; si la réponse est « jamais », c'est l'investissement le moins cher et le plus rentable de la liste.
- Arrivées et départs Créer et désactiver les comptes, récupérer le matériel, révoquer les accès.
Du diagnostic aux priorités
Classez les défaillances en trois groupes. D'abord, ce qui peut arrêter l'entreprise : sauvegardes jamais testées, serveur sans support, une seule connexion internet. Ensuite, ce qui l'expose aux attaques : absence de MFA, anciens comptes actifs, pare-feu non géré. Enfin, ce qui coûte de l'argent sans retour : licences en trop et équipements réparés au lieu d'être remplacés.
Les deux premiers groupes se règlent en quelques semaines ; le troisième finance le reste. Avec une gestion continue du parc, l'inventaire reste à jour sans avoir à refaire l'exercice de zéro.
Questions fréquentes
Combien de temps cela prend-il ?
Entre 10 et 50 postes, une demi-journée sur site et un rapport en quelques jours. Plusieurs bureaux ou des serveurs internes peuvent nécessiter davantage de visites.
Faut-il des outils spéciaux ?
Pour commencer, non : un tableur et l'accès aux équipements suffisent. Les outils d'inventaire automatique aident pour les grands parcs, mais ne répondent pas aux questions sur les sauvegardes, les accès et les contrats.
À quelle fréquence faut-il le refaire ?
Au moins une fois par an et à chaque changement important : nouveau bureau, nouveau logiciel de gestion, fusion ou départ du responsable informatique.
Est-ce la même chose qu'un audit de sécurité ?
Non. Les tests d'intrusion et l'analyse de vulnérabilités sont plus techniques. Cette checklist en est l'étape préalable, sans laquelle l'audit de sécurité reste incomplet.
Prochaine étape : un état des lieux réalisé avec nous
Nous nous rendons dans l'entreprise, parcourons la liste avec vous et vous remettons un rapport avec les risques et l'ordre de résolution, sans engagement. En savoir plus sur notre conseil IT pour les entreprises.
Plus de 10 postes · contrat d'assistance · support à distance, sur site et téléphonique. Appelez le +351 211 459 950* ou écrivez à sales@dataroad.pt.
*Appel vers un fixe portugais.